


ISO/IEC 27001는 국제표준화기구(ISO)와 국제전기기술위원회(IEC)가 공동으로 제정한 정보보호경영시스템(Information Security Management System, ISMS)에 대한 국제 표준입니다.
조직의 정보자산을 안전하게 보호하기 위해 위험 기반 접근 방식을 사용하여 기밀성, 무결성, 가용성을 관리하고, 정보 보안 사고를 예방하며 법적·규제적 요구사항을 준수하도록 지원합니다.
또한 리스크 관리 체계를 기반으로 하여 조직이 정보보안 리스크를 식별, 평가, 관리할 수 있도록 도와주며, 기업 내외부의 보안 위협으로부터 정보자산을 보호하는 체계적인 접근 방식을 제공합니다.
ISO/IEC 27001 도입을 통해 조직은 다음과 같은 효과를 기대할 수 있습니다:
정보 자산 보호
● 기밀성(Confidentiality), 무결성(Integrity), 가용성(Availability)을 보장
● 내부·외부 보안 위협으로부터 정보자산을 보호
법적 요구사항 준수
● 개인정보보호법, GDPR 등 각국의 정보보호 관련 법규 준수
● 법적 리스크 및 벌금 위험 감소
사이버 공격 및 보안 사고 예방
● 랜섬웨어, 해킹, 데이터 유출 등의 사이버 공격으로부터 조직 보호
● 사고 발생 시 신속한 대응 및 복구 프로세스 마련
비즈니스 연속성 확보
● 보안 사고로 인한 업무 중단을 최소화
● 비즈니스 연속성 계획(BCP) 및 재난복구(DR) 체계 구축
고객 신뢰 확보 및 기업 이미지 향상
● 정보보호에 대한 신뢰성 강화
● 파트너 및 고객과의 신뢰성 증대
경쟁력 확보 및 글로벌 시장 진출 지원
● 글로벌 정보보호 표준을 준수하여 해외 비즈니스 확대 가능
● 기업 입찰 시 정보보안 인증을 통한 경쟁력 확보
이 표준은 모든 산업 분야와 규모의 조직에 적용 가능하며, 다음과 같은 분야에서 특히 활용도가 높습니다:
● IT 기업 및 소프트웨어 개발사
● 금융기관 및 보험사
● 의료기관 및 제약회사
● 공공기관 및 교육기관
● 제조업체 및 유통업체
● 클라우드 서비스 및 데이터센터
● 정보 자산의 기밀성, 무결성, 가용성 보장
● 사이버 보안 사고 예방 및 대응 체계 구축
● 법적·규제적 요구사항 준수
● 기업 신뢰도 향상 및 비즈니스 경쟁력 확보
● 글로벌 시장 진출을 위한 필수 인증
ISO/IEC 27001은 PDCA(Plan-Do-Check-Act) 사이클을 기반으로 운영됩니다.
| 단계 | 주요 활동 |
|---|---|
| Plan (계획) | 정보보호 정책 수립, 위험 평가 및 관리 방안 계획 |
| Do (실행) | 보안 통제 조치 실행, 임직원 보안 교육 및 인식 제고 |
| Check (검토) | 보안 관리 성과를 평가하고 내부 감사 및 경영 검토 |
| Act (개선) | 보안 취약점 개선, 보안 관리 시스템의 지속적인 개선 |
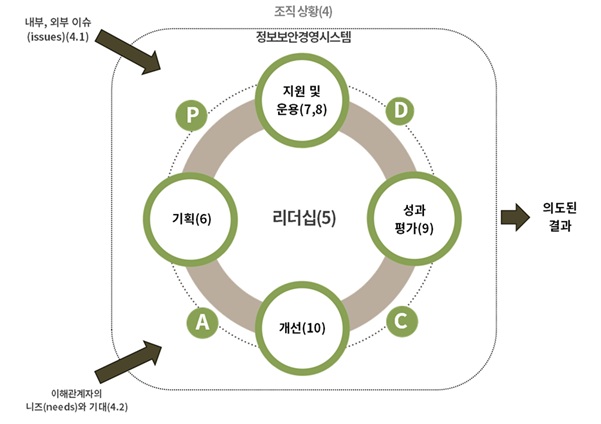
ISO/IEC 27001 인증규격의 요건 구성은 아래와 같습니다.
정보보안경영시스템(ISMS)의 성공은 최고경영자의 리더십과 조직 내 모든 계층의 적극적인 참여에 달려 있습니다.
조직은 정보 보안 전략을 활용하여 사이버 위협을 예방하고, 비즈니스 지속성을 보장하며, 경쟁력을 높일 수 있습니다.
최고경영자는 정보 보안을 비즈니스 프로세스, 전략 및 의사결정 과정에 통합하여 다른 경영 요소와 동일한 비중으로 다루고, 전체 경영시스템 내에서 정보보안경영시스템을 효과적으로 운영할 수 있습니다.
정보보안경영시스템의 상세성과 복잡성, 문서화 수준 및 필요 자원은 여러 요인에 따라 결정되며, 이러한 요인에는 조직의 규모, 운영 방식, 보안 리스크 수준, 법적 요구사항, 서비스 및 제품 특성이 포함됩니다.
ISMS는 조직의 정보 보호 수준을 지속적으로 개선하고, 변화하는 보안 환경에 대응하는 중요한 역할을 합니다.
담당자
kgb@icrqa.com
hm.jang@icrqa.com
lee2750@icrqa.com

대표이메일 : icr@icrqa.com
Copyrightⓒ ICR INTERNATIONAL CERTIFICATION REGISTRAR. all rights reserved

